Réalisation majeure · Ikomobi · 2025 – 2026 · Multi-tenant et module trade
Goodbizz
DXP multi-tenants en microservices
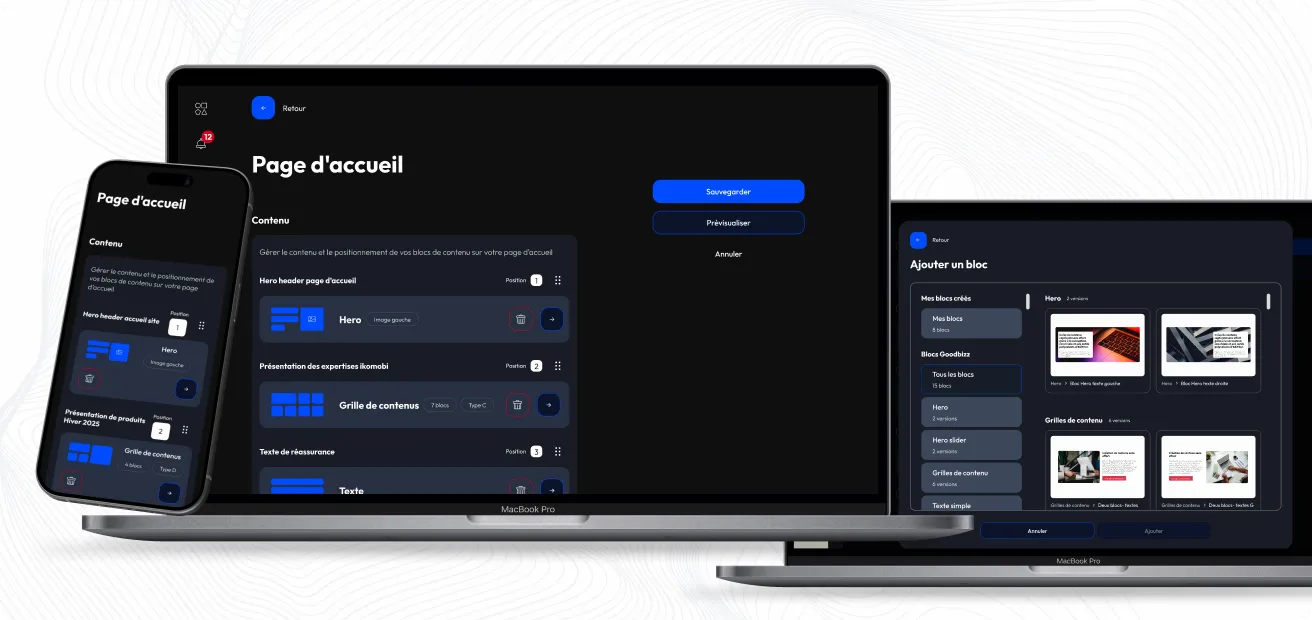
Goodbizz est une DXP (Digital Experience Platform) multi-tenants développée chez Ikomobi : depuis un seul back-office, un client pilote ses sites web, applications et blogs, chacun étant un tenant, ainsi que ses e-mails, sa médiathèque et sa boutique en ligne. J’y ai principalement développé le multi-tenant et le module trade, et repris l’authentification, les rôles, la gestion des utilisateurs, la médiathèque et le consentement RGPD, en intervenant aussi sur d’autres modules et sur le front Next.js (blog, catalogue et fiches produits, galeries de médias, gestionnaire de consentement, blocs du page builder).
Contrainte
Le projet repartait d’une base existante, mise en pause, qu’il a fallu comprendre et trier avant de la faire évoluer.
Pour aller plus loin
- Reprise de code legacy : la méthode pour éviter les régressions
- Montées de version en production : Node.js, Express 5, React 19 et Next.js 16
- Moderniser une plateforme B2B React et Node.js
- Claude Code au quotidien : bonnes pratiques, MCP et TDD
- Traiter les fichiers à l’upload en Node.js : sharp, métadonnées et doublons
- Next.js : front-end, back-end ou les deux ?
- Sécuriser l’authentification Node.js : 2FA par e-mail, « remember me » et brute force
- Consentement cookies RGPD avec Next.js : de la CNIL au code
Points clés
- Architecture microservices API gateway Express devant quatre microservices Node.js (authentification, contenus et page builder, médias, catalogue PIM, sur lequel s’appuie le module trade), authentifiés entre eux par un service token. MySQL pour le relationnel, MongoDB pour les structures souples, et des sites publics Next.js 16 rendus côté serveur sur un registry de templates qui sépare le socle commun des thèmes clients.
- Multi-tenant et droits fins Une instance par client, et dans chaque instance un tenant par canal (site, app mobile, blog), sur une base partagée qui permet de mettre en commun catalogue, médiathèque et utilisateurs : l’identifiant, porté par le JWT et propagé par la gateway, est appliqué par chaque service en lecture comme en écriture. Rôles et permissions définis par tenant, sur chaque partie d’un module et pour chaque action (read, create, update, delete, publish, download), un middleware associant chaque méthode HTTP à la permission requise.
- Authentification renforcée 2FA par code, mots de passe hachés avec bcrypt, sessions « remember me » dont seul le hash du token est stocké, et verrouillage temporaire contre le brute force.
- Médiathèque type Google Drive Traitement à l’upload selon le type de fichier (images optimisées avec sharp, métadonnées EXIF, analyse audio et vidéo, texte des PDF), doublons détectés par empreinte, export zip, suivi de l’espace disque, et statistiques qui signalent les fichiers lourds, en double, mal nommés ou inutilisés.
- Moteur e-commerce Catalogue PIM (produits, stocks, taxes, promotions, transporteurs, fournisseurs) et module trade (boutiques, paniers, commandes et suivi de leurs étapes, e-mails de commande, avis clients).
Stack technique
- Front
- Next.js 16
- React 19
- Tailwind CSS 4
- Back
- Node.js 22
- Express 5
- JWT
- bcrypt 6
- sharp 0.34
- FFmpeg
- Données
- MySQL
- Sequelize 6
- MongoDB
- Mongoose 8
- Outils & CI
- Bitbucket Pipelines
- Capistrano
- Jira
- Claude Code